Hoppa till huvudinnehåll

Ordning på era leverantörer

Fatta beslut.
Ha underlaget.

Samla leverantörer, bedömningar och certifikat i ChainSec. Se vilka leverantörer som är godkända, vilka certifikat som gäller och när det är dags för omvärdering.

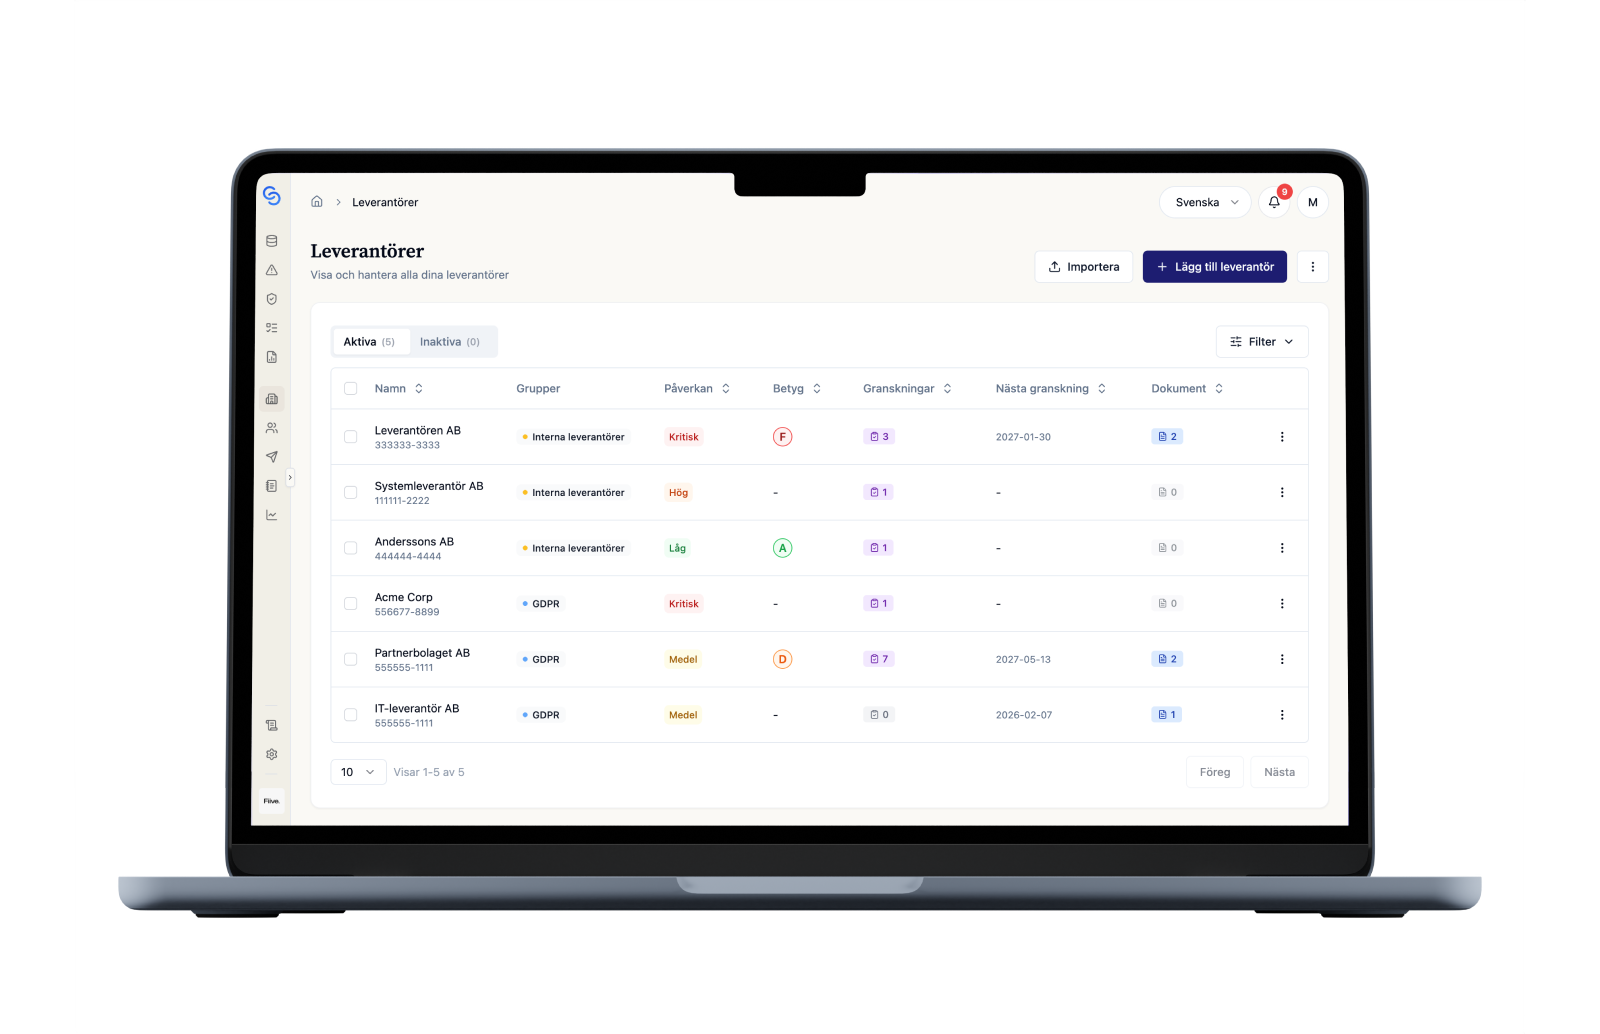
ChainSecs leverantörsregister med klassning, granskningar och dokument
Leverantörsregistret i ChainSec. Exempeldata.
För er som håller ihop uppföljningen.Kvalitet & miljöInköpSäkerhet & risk

Ett system. Två ingångar.

Utgå från jobbet ni behöver göra. Leverantörsuppföljning och GRC delar samma leverantörsregister.

Leverantör

Bedöm och följ upp leverantörer inom kvalitet, miljö och säkerhet. Håll ihop godkännanden, certifikat och nästa omvärdering.

  • Leverantörsregister med klassning och status
  • Certifikat med giltighetstid
  • Avvikelser med ansvarig och åtgärd
  • Granskningshistorik och export

GRC

För er som ansvarar för säkerhet, risker och krav. Samla interna risker, arbeta med NIS2-krav och följ upp åtgärder med ansvarig och status.

  • Säkerhetsbedömningar av leverantörer
  • Riskregister och NIS2-kravkatalog
  • Åtgärder med ansvarig och status

Från första listan till nästa uppföljning.

Ett arbetssätt som håller ihop även när leverantörerna blir fler.

Utforska leverantörsuppföljning
  1. Samla leverantörerna

    Importera er lista via CSV. Lägg till kontakter och klassa leverantörerna.

  2. Bedöm och dokumentera

    Samla enkätsvar, granska underlag och dokumentera godkännandet med historik.

  3. Följ upp över tid

    Se certifikatens giltighet och när leverantörer ska omvärderas. Registrera reklamationer och avvikelser, tilldela åtgärder och verifiera att de är lösta.

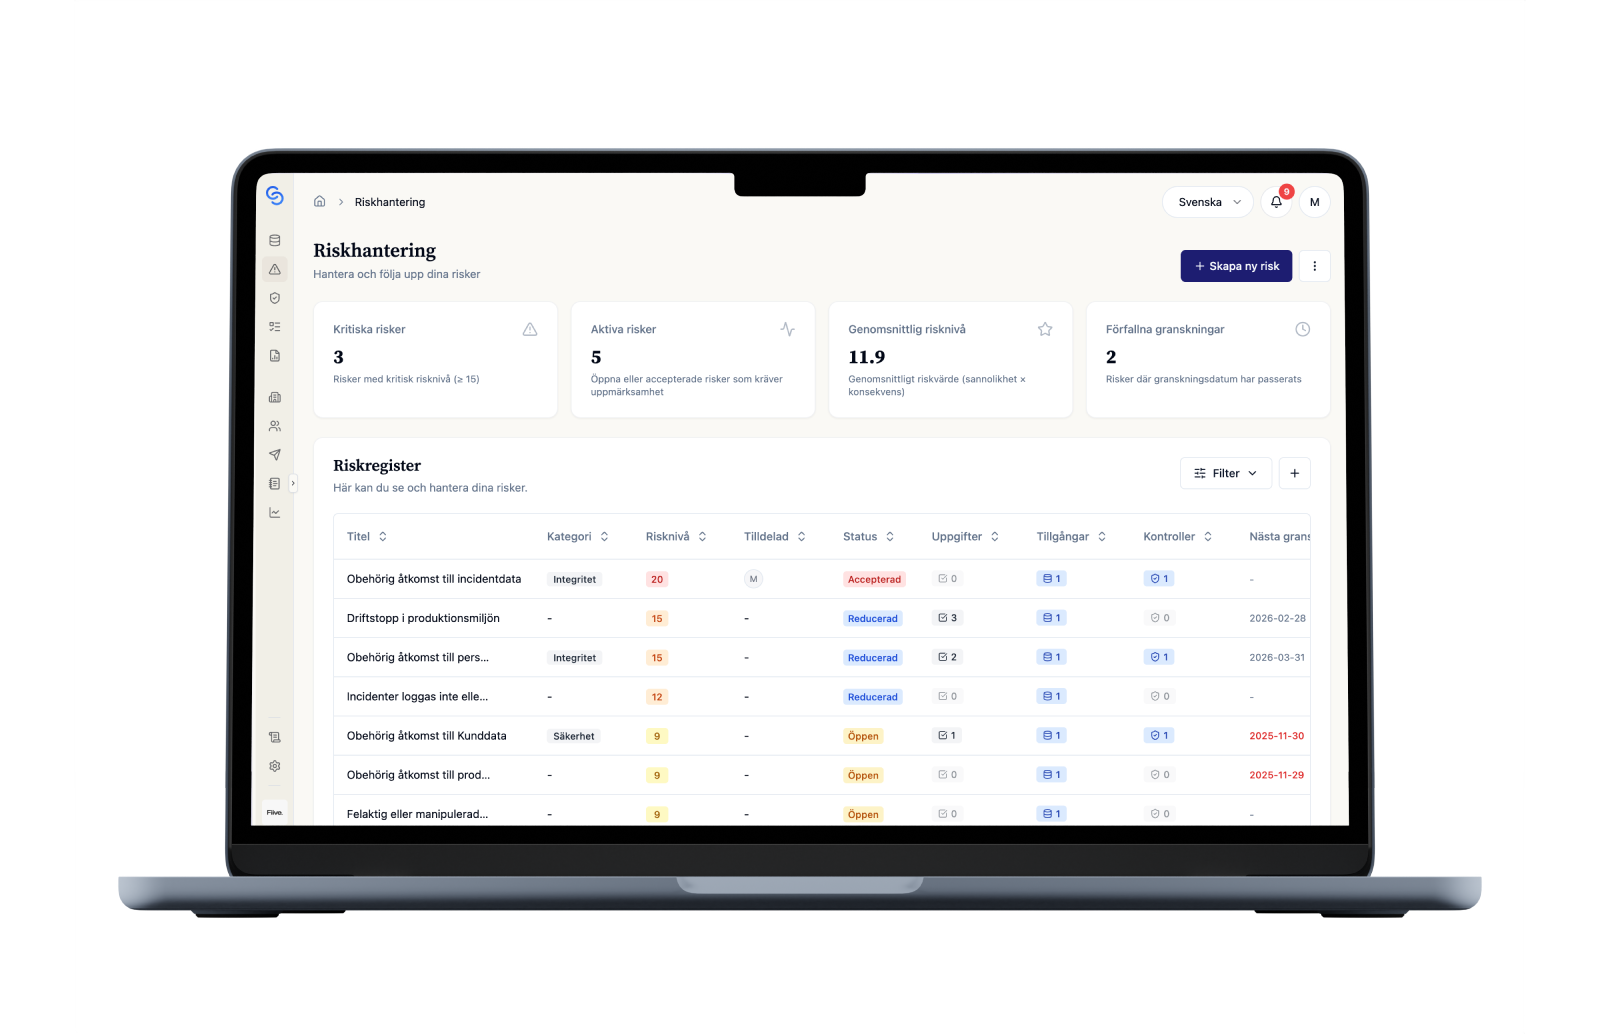
ChainSecs riskregister med risknivå, ansvarig och åtgärder
Riskarbetet i ChainSec. Exempeldata.

För säkerhetsansvariga

Ge varje risk ett nästa steg.

Bedöm leverantörssäkerheten, samla interna risker och arbeta med NIS2-kraven. Koppla brister till åtgärder med ansvarig och status.

Läs om GRC

Behöver ni reda ut kraven först?

Guider och mallar för leverantörsbedömning, säkerhet och regelefterlevnad.

Till kunskapsbanken

Våra samarbetspartners

Gibon
Cyber Instinct
Friends of Claudia
Hanger Security
Cybernoden

Frågor innan ni tar nästa steg.

Vi har redan vår leverantörslista i Excel.

Utgå från den lista ni har. Exportera kalkylbladet till CSV och importera leverantörerna i ChainSec. Där samlar ni status, certifikat med giltighetstid och granskningshistorik.

Passar det ihop med vårt ledningssystem?

ChainSec håller ordning på leverantörer, bedömningar och underlag. Ert befintliga ledningssystem fortsätter att hantera verksamhetens processer och dokumentstyrning.

Vi har redan en mall från vår revisor. Vad tillför ChainSec?

Mallen hjälper er med själva bedömningen. I ChainSec samlar ni också godkännandestatus, certifikatens giltighet, avvikelser och historiken från tidigare granskningar. Ni kan följa upp samma leverantör över tid.

Hur hanterar vi leverantörsavvikelser?

Registrera reklamationer eller revisionsfynd mot leverantören. Tilldela ansvarig och åtgärd, dokumentera leverantörens svar och verifiera att avvikelsen är löst innan ni stänger den. Historiken finns kvar.

Kan vi även arbeta med interna risker och krav?

Ja. Leverantörsuppföljningen kan omfatta kvalitet, miljö och säkerhet. Med GRC arbetar ni även med interna risker, krav och åtgärder. Vid behov kompletterar ni med Dataskydd.
Se hur det kan fungera hos er.

Vi börjar med ert arbete och visar den del av ChainSec som är relevant för er.