En riskmatris är ett visuellt verktyg för att prioritera risker genom att bedöma deras sannolikhet och konsekvens. Genom att placera risker i en 3x3- eller 5x5-matris får ni ett underlag för prioritering. Matrisen behöver tydliga skalor och beslutade gränser för när en risk får accepteras.
Här får ni ett exempel på hur en riskmatris används för ett leverantörsavbrott, från gemensamma bedömningsskalor till beslut om åtgärder och uppföljning.
Så är riskmatrisen uppbyggd
Matrisen kombinerar en skala för sannolikhet med en skala för konsekvens. Definiera nivåerna innan ni bedömer riskerna, så att exempelvis ”allvarlig konsekvens” betyder samma sak för alla.
Börja med ett konkret exempel: ”Vår molnleverantör får ett avbrott som stoppar orderhanteringen.” Ange vilken tidsperiod ni bedömer sannolikheten för. Beskriv skadan, till exempel hur länge arbetet står stilla, vad det kostar eller hur människor kan drabbas. Spara sedan ansvarig för risken, åtgärd och datum för uppföljning i ett riskregister.
Matrisen används i analyssteget av en riskbedömning. Läs även skillnaden mellan riskanalys och riskbedömning och myndighetens metodstöd för riskhantering.
Hur fungerar en riskmatris?
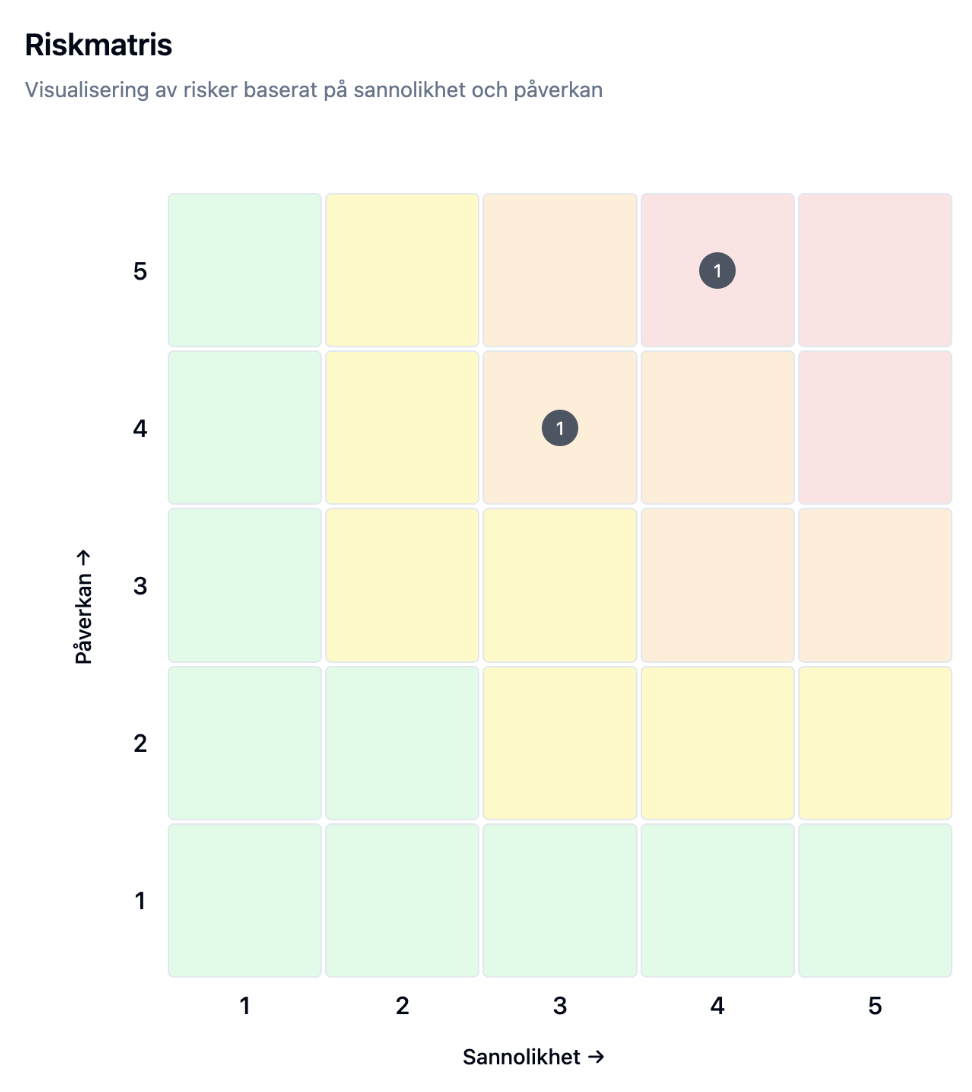
En riskmatris presenteras vanligtvis som ett tvådimensionellt rutnät där:
- Y-axeln representerar konsekvenserna (från låg till hög påverkan)
- X-axeln representerar sannolikheten (från osannolikt till mycket troligt)
Notera att det går att byta plats på axlarna beroende på organisationens preferenser.
För att veta var du ska placera en risk i matrisen ställer du två frågor:
- "Hur troligt är det att detta händer?" (sannolikhet)
- "Hur allvarlig blir påverkan om det händer?" (konsekvens)
När du svarat placerar du risken i matrisen. Färgen visar er valda riskklass, inte om risken automatiskt är acceptabel. Riskägaren behöver även väga in lagkrav, osäkerhet och verksamhetens beslutade kriterier för riskacceptans.
De vanligaste formaten är 3x3 och 5x5-matriser. Vilken ni ska välja beror på hur detaljerad bedömning ni behöver göra.
3x3-matris
Den enklare versionen består av ett 3x3-rutnät med tre risknivåer markerade med färgkodning:
- Grönt: Låg risk (kan ofta hanteras inom ordinarie rutiner)
- Gult: Medelhög risk (kräver uppmärksamhet och åtgärdsplan)
- Rött: Hög risk (kräver omedelbar handling och särskild uppföljning)
Denna version är särskilt användbar för mindre organisationer eller när man vill få en snabb överblick utan att göra bedömningen för komplex.
5x5-matris (mer detaljerad)
Den större 5x5-matrisen har fler rutor och ger en mer nyanserad bild av riskerna.
Här använder man ofta fyra färgnivåer:
- Grönt: Låg risk enligt er skala (prövas mot kriterier för riskacceptans)
- Gult: Medelhög risk (bör övervakas)
- Orange: Hög risk (kräver åtgärder och uppföljning)
- Rött: Kritisk risk (kräver omedelbara åtgärder och övervakning)
En 5x5-matris ger fler nivåer, men blir inte mer träffsäker om underlaget är osäkert. Välj den när ni kan skilja nivåerna åt med tydliga kriterier. ISO 27001, NIS2 och GDPR föreskriver inte att just en 5x5-matris ska användas.
Exempel: bedöm ett leverantörsavbrott i en 3x3-riskmatris
Anta att ett avbrott hos er molnleverantör kan stoppa era order. Ni vill bedöma risken för det under det kommande året. Skalorna nedan är ett förenklat exempel. Anpassa gränserna till vad ni tål innan ni använder dem.
| Nivå | Sannolikhet för minst ett sådant avbrott under året | Konsekvens för orderhanteringen |
|---|---|---|
| 1 | Låg: under 10 procent | Begränsad: stopp kortare än en timme |
| 2 | Medel: 10–50 procent | Betydande: stopp från en till fyra timmar |
| 3 | Hög: över 50 procent | Allvarlig: stopp längre än fyra timmar |
Om underlaget stödjer sannolikhet 2 och konsekvens 3 hamnar risken i rutan (2, 3). I en modell som multiplicerar nivåerna blir riskpoängen 2 × 3 = 6. Skriv varför ni valt nivåerna. Underlaget kan vara tidigare avbrott, rapporter om drift och hur länge ni klarar er utan systemet. Ange också vad ni är osäkra på.
Bestäm också hur ni ska hantera rutorna. Ni kan besluta att konsekvens 3 alltid ska lyftas till ledningen, även vid låg sannolikhet. Samma riskpoäng kan annars dölja olika problem. Både 1 × 3 och 3 × 1 ger poängen 3. Men ett sällsynt långt avbrott kan kräva andra åtgärder än flera korta stopp. Poängen hjälper er sortera risker. Den är inte ett mått på förväntad ekonomisk förlust.
Utse sedan en riskägare och testa en reservrutin för att ta emot order. Kan ni begränsa stoppet till två timmar? Då kan ni pröva konsekvens 2 i en ny bedömning. Sannolikheten för leverantörens avbrott behöver däremot inte ha minskat. Skriv ned vilken risk som kvarstår och vem som får acceptera den.
Begränsningar med riskmatrisen
Trots att riskmatrisen är ett användbart verktyg har den vissa begränsningar som är viktiga att känna till för att använda den effektivt:
Subjektiva bedömningar
Två personer kan bedöma samma risk olika. Det beror på vad de har för erfarenheter. Ta risken för en försenad produktlansering som exempel:
En projektledare kanske tycker risken är låg för att arbetet flyter på bra just nu. En säljchef kanske tycker risken är hög för att hen vet hur känslig marknaden är.
Perspektiven kan komplettera varandra, men bedömningarna behöver prövas mot samma underlag och kriterier. Dokumentera osäkerhet och antaganden i stället för att bara välja ett medelvärde.
Lösning: Ta in folk från olika delar av företaget när ni bedömer risker. Då får ni en bättre helhetsbild.
Verkligheten är mer komplex än ett rutnät
En utmaning är att matrisen förenklar verkligheten. Det är både en styrka och en svaghet.
När ni placerar in en risk kokar ni ner allt till bara två saker: sannolikhet och konsekvens. En risk kan verka enkel i matrisen men ha många fler sidor i verkligheten.
Viktigt att komma ihåg: Använd riskmatrisen för att få igång diskussionen, inte som ett facit. Analysera de viktigaste riskerna djupare.
Risker kan påverka varandra
Risker hänger ofta ihop. De kan falla som dominobrickor. Ett litet problem kan växa och skapa kedjereaktioner.
I en vanlig riskmatris tittar ni ofta på varje risk för sig. Då kan ni missa helheten. En liten risk kan vara startskottet för något mycket värre.
Tips: Kontrollera om flera tjänster använder samma molnleverantör, identitetstjänst eller nätförbindelse. Två leverantörer ger inte oberoende reservlösningar om båda slås ut av samma avbrott. Dokumentera gemensamma beroenden när ni kartlägger leverantörsrisker och pröva dem i samma scenario.
Vanliga frågor
Hur ofta bör man uppdatera sin riskmatris?
Bestäm ett intervall utifrån riskerna och se över bedömningarna vid större förändringar, incidenter eller nya hot. Kvartalsvis kan vara ett internt arbetssätt, men är inget generellt krav i NIS2 eller ISO 27001.
Vad är skillnaden mellan 3x3 och 5x5-matris?
En 3x3-matris har tre nivåer för sannolikhet och konsekvens; en 5x5-matris har fem. Fler nivåer ger större detaljrikedom om kriterierna är tydliga, men inte automatiskt bättre bedömningar. Inget av formaten krävs generellt av ISO 27001 eller NIS2.
Kan riskmatrisen användas för alla typer av risker?
Ja, riskmatrisen är ett flexibelt verktyg som kan användas för olika typer av risker. Allt från cybersäkerhet och informationssäkerhet till operativa risker, leverantörsrisker och finansiella risker. Anpassa dock bedömningskriterierna efter den specifika risktypen för att få relevanta resultat.
Vem bör vara involverad i att skapa en riskmatris?
Samla personer från olika delar av verksamheten. Det kan vara IT-säkerhet, ledning, juridik, ekonomi och den dagliga driften. Deras olika erfarenheter ger en bredare bild av riskerna och gör det lättare att upptäcka sådant som annars missas.