Riskbedömning är en metod för att hitta, värdera och prioritera risker i verksamheten. Du går igenom vad som kan gå fel, bedömer hur sannolikt det är och hur stora konsekvenserna blir. Sedan bestämmer du vilka risker som måste åtgärdas först.
En riskbedömning består av tre steg:
- Identifiera riskscenarier: vad kan hända med era system, data, leverantörer och processer?
- Analysera sannolikhet och konsekvenser med hänsyn till befintliga skydd
- Värdera riskerna mot era fastställda kriterier och prioritera vilka som behöver behandlas
Vilka krav på riskbedömning som gäller beror på verksamheten. NIS2 gäller verksamheter som omfattas av cybersäkerhetsreglerna, GDPR kräver riskbaserat dataskydd och ISO 27001 ställer krav när ni arbetar enligt standarden. Men framför allt: företag som jobbar systematiskt med risker klarar kriser bättre. Ni hittar svagheterna innan de blir problem.
Vilka typer av risker måste ni hantera?
Moderna företag står inför risker på flera fronter samtidigt. Det handlar inte bara om IT och cybersäkerhet, även om det ofta är det mest uppenbara. Leverantörsproblem, interna brister och regelverk skapar också sårbarheter som kan slå hårt mot verksamheten.
Låt oss gå igenom de fyra viktigaste riskkategorierna:
IT- och cybersäkerhetsrisker
När IT-system slutar fungera stannar ofta hela verksamheten. En cyberattack, ett strömavbrott eller en misslyckad uppdatering kan kosta miljoner i förlorad omsättning. IT-riskerna hotar tre saker: konfidentialitet (kan obehöriga få tillgång?), riktighet (är informationen korrekt?) och tillgänglighet (kommer vi åt informationen när den behövs?).
Tydliga IT-risker:
- Ransomware-attack låser era filer och kräver lösensumma
- Strömavbrott slår ut servrar
- Phishing-attack stjäl lösenord
- Backup slutar fungera utan att någon märker det
Dolda IT-risker:
- Bara en person kan ett kritiskt system – och blir sjuk
- Automatisk uppdatering stoppar integration mellan system
- Personal slutar utan att dokumentera hur system är uppsatta
- Ingen koll på vilka system som pratar med varandra
De dolda riskerna är ofta värre än de uppenbara. Ni kanske har brandväggar och antivirusprogram, men om ingen vet hur man återställer systemet när det väl kraschar spelar det ingen roll.
Leverantörs- och supply chain-risker
Ett avbrott eller intrång hos en leverantör kan påverka er även när era egna system fungerar. Många företag har bra koll på sina egna system, men ingen aning om hur säkerheten ser ut hos de tjänster de är helt beroende av. En konkurs, en cyberattack eller ett driftstopp hos en kritisk leverantör kan lägga ner er verksamhet på timmar.
Vanliga leverantörsrisker:
- Kritisk leverantör går i konkurs
- Leverantör har säkerhetsbrister som påverkar er
- Otydliga avtal gör att support dröjer i kris
- Ni saknar koll på era underleverantörers underleverantörer
- Ingen backup-plan om leverantören faller bort
Läs mer: Vad är en leverantörsbedömning
Operativa risker
Operativa risker handlar om hur verksamheten är organiserad. Det kan vara processer som inte fungerar, nyckelpersoner som är ensamma om viktig kunskap eller bristande dokumentation. De här riskerna märks sällan förrän det är för sent – när personen slutar, när processen kraschar eller när ingen vet hur man startar om systemet.
Vanliga operativa risker:
- Nyckelpersoner är single points of failure
- Manuella processer skapar felkällor
- Bristande dokumentation stoppar verksamheten
- Dålig koll på behörigheter när folk byter roll
- Ingen vet vad som händer om systemet X slutar fungera
Det svåra med operativa risker är att de ofta är osynliga tills det är för sent. Alla vet att Sara kan systemet. Men ingen tänker på vad som händer när hon går på semester eller slutar.
Compliance-risker
Lagar och regelverk ställer allt hårdare krav på hur företag hanterar risker. Om ni inte följer reglerna riskerar ni sanktioner, skadestånd och förlorat förtroende. För många företag är detta nytt territorium – för verksamheter som omfattas av till exempel cybersäkerhetslagen är riskhantering inte längre frivilligt.
Regelverk med krav på riskhantering:
- NIS2: Kräver systematisk riskhantering och incidentrapportering
- GDPR: Kräver riskbaserade skyddsåtgärder; en DPIA krävs före behandling som sannolikt leder till hög risk för individers rättigheter och friheter
- ISO 27001: Kräver dokumenterad riskanalys
Konsekvenser vid brister: Sanktioner, skadeståndskrav, förlorat förtroende, förlorade affärer.
Varför alla risker hänger ihop
Det som gör riskbedömning utmanande är att alla dessa kategorier påverkar varandra. En liten lucka i en kategori kan få enorma konsekvenser i en annan.
Ta ett konkret exempel: En medarbetare använder samma lösenord överallt (operativ risk). Lösenordet läcker från en tredjepartssajt (leverantörsrisk). Angripare tar sig in i era system (IT-risk). De krypterar data och kräver lösensumma. Ni kan inte rapportera incidenten i tid (compliance-risk). Böter och förlorade kunder följer.
En svag länk räcker. Därför måste riskbedömningen täcka hela verksamheten – IT, leverantörer, processer och människor.
Så gör ni en riskbedömning
Nu till det praktiska. En riskbedömning omfattar identifiering, analys och värdering. Kartlägg först kritiska tillgångar och beroenden som underlag. Beskriv sedan riskscenarier, analysera sannolikhet och konsekvenser och jämför resultatet med era kriterier. Se NIST:s vägledning för riskbedömning.
1. Identifiera kritiska tillgångar
Första steget är att förstå vad verksamheten faktiskt är beroende av. Vad måste fungera för att ni ska kunna leverera till era kunder?
Många tror de vet svaret, men när man sätter sig ner och faktiskt listar allt brukar det dyka upp saker man inte tänkt på.
Information och data:
- Vilken information är kritisk? (Informationsklassning)
- Kunddata, ekonomiska uppgifter, affärshemligheter
- Vem får se den? Måste den vara korrekt? Hur snabbt måste ni komma åt den?
Data är värdelös om ni inte kan komma åt den. Därför måste ni också kartlägga systemen som lagrar och hanterar informationen.
IT-system och teknik:
- Lista alla system ni använder dagligen
- Vilka system hänger ihop?
- Hur länge klarar ni er om ett system ligger nere?
- Finns reservplaner?
Men era egna system är bara en del av historien. Moderna verksamheter är beroende av externa parter för nästan allt – från molntjänster till betalningar.
Leverantörer och partners:
- Vilka leverantörer är ni beroende av?
- Vad händer om de faller bort?
- Finns alternativ?
Slutligen handlar det om människorna som får allt att fungera. Tekniken är inte värd mycket om ingen vet hur den ska användas.
Processer och kompetens:
- Vilka processer måste fungera för att ni ska kunna leverera?
- Vilka personer har unik kunskap?
- Finns dokumentation om nyckelpersoner slutar?
2. Analysera hoten
Nu när ni vet vad som är kritiskt är nästa fråga: vad kan gå fel?
Här tittar ni både utåt (externa hot som cyberattacker och leverantörsproblem) och inåt (interna brister som saknad backup eller nyckelkompetens hos en person).
Externa hot:
- Cyberattacker: Ransomware, phishing, DDoS-attacker
- Leverantörsproblem: Konkurs, säkerhetsbrister, leveransstopp
- Naturhändelser: Strömavbrott, översvämningar, brand
- Geopolitiska risker: Krig, sanktioner, handelshinder
- Regelverk: Nya och uppdaterade lagar (NIS2, AI Act, DORA, CRA) ställer krav
Externa hot är ofta det första vi tänker på. Bedöm också interna brister, till exempel rutiner som inte fungerar och system som inte underhålls.
Interna brister:
- Dålig koll på behörigheter när folk byter jobb
- Ingen backup eller testad återställningsplan
- Gamla system som inte uppdateras
- Nyckelkompetens hos få personer
- Manuella processer med felkällor
Utöver faktiska hot finns också juridiska krav att ta hänsyn till. NIS2 (för verksamheter som omfattas) och GDPR ställer krav på riskbaserat arbete.
Regulatoriska krav:
Skilj mellan regelverkens krav och tidsfrister. Cybersäkerhetslagen, 2 kap. innehåller riskhanterings- och rapporteringskrav för verksamheter som omfattas. Enligt GDPR ska den personuppgiftsansvariga anmäla anmälningspliktiga incidenter utan onödigt dröjsmål och om möjligt inom 72 timmar efter vetskap. Undantaget gäller när det är osannolikt att incidenten medför risk för individers rättigheter och friheter. Ett personuppgiftsbiträde ska i stället underrätta den ansvariga utan onödigt dröjsmål; se IMY:s vägledning. En DPIA är ett särskilt förfarande för behandling som sannolikt medför hög risk, inte en benämning på alla riskbedömningar.
Bedöm särskilt beroenden där ett enda fel kan ge stora konsekvenser.
Leta särskilt efter single points of failure:
Det här är det viktigaste du kan göra i hotanalysen. Single points of failure är enskilda saker som, om de slutar fungera, kan lägga ner hela verksamheten.
Det kan vara:
- Ett administratörskonto som styr flera kritiska system
- En leverantör som ni saknar backup-alternativ för
- En person som är ensam om viktig kunskap
- Ett system som alla andra processer är beroende av
Identifiera dessa tidigt. De är era mest kritiska risker.
3. Värdera och prioritera
Nu har ni en lista på risker. Men vilka ska ni faktiskt göra något åt?
Här kommer värderingen in. Bedöm varje risk på två dimensioner: hur sannolikt är det att det händer, och hur stora blir konsekvenserna om det väl händer?
Skalorna nedan är exempel. Definiera nivåerna efter er egen verksamhet och risktolerans.
Exempel på sannolikhetsskala (1-5):
- 1 (Sällan): Mer sällan än vart 10:e år
- 3 (Möjligt): En gång per år
- 5 (Mycket troligt): Minst en gång i månaden
Exempel på konsekvensskala (1-5):
- 1 (Minimal): Liten störning, löses snabbt
- 3 (Allvarlig): Påverkar leverans eller ekonomi
- 5 (Kritisk): Kan stoppa verksamheten eller sänka företaget
Här är ett konkret exempel på hur det kan se ut:
| Risk | Sannolikhet | Konsekvens | Åtgärd |
|---|---|---|---|
| Medarbetare raderar kunddata | 4 | 4 | Akut: Backup + behörighetskontroll |
| Ransomware-attack | 2 | 5 | Hög prio: Endpoint protection + utbildning |
| Kritisk leverantör går i konkurs | 2 | 5 | Hög prio: Backup-leverantör |
| E-postsystem krånglar | 4 | 2 | Låg prio: Acceptera eller fixa när tid finns |
Ett bra verktyg för detta är en riskmatris. Den visualiserar alla risker i ett diagram där ni direkt ser vad som är rött (akut), gult (bör åtgärdas) och grönt (låg prioritet). Färgen avgör inte ensam om en risk kan accepteras. Det beslutet utgår från era kriterier och riskägarens mandat:
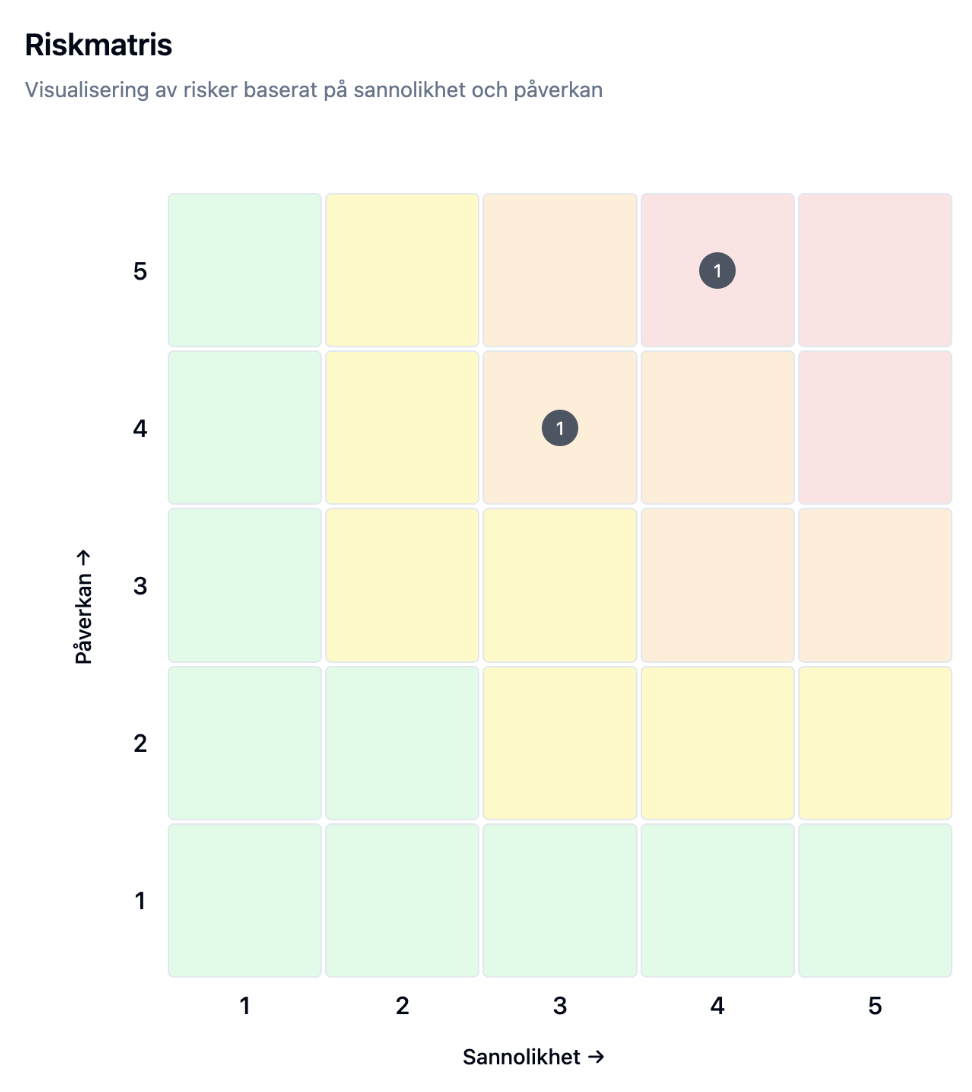
Matrisen gör det enkelt att kommunicera risker. Ledningen ser direkt vilka risker som är kritiska, ni kan motivera varför viss budget behövs, och ni har dokumentation för regelefterlevnad.
Nästa steg: Från analys till handling
Riskbedömningen i sig löser inga problem. Det är vad ni gör efteråt som räknas.
Här är hur ni kommer igång och håller arbetet levande.
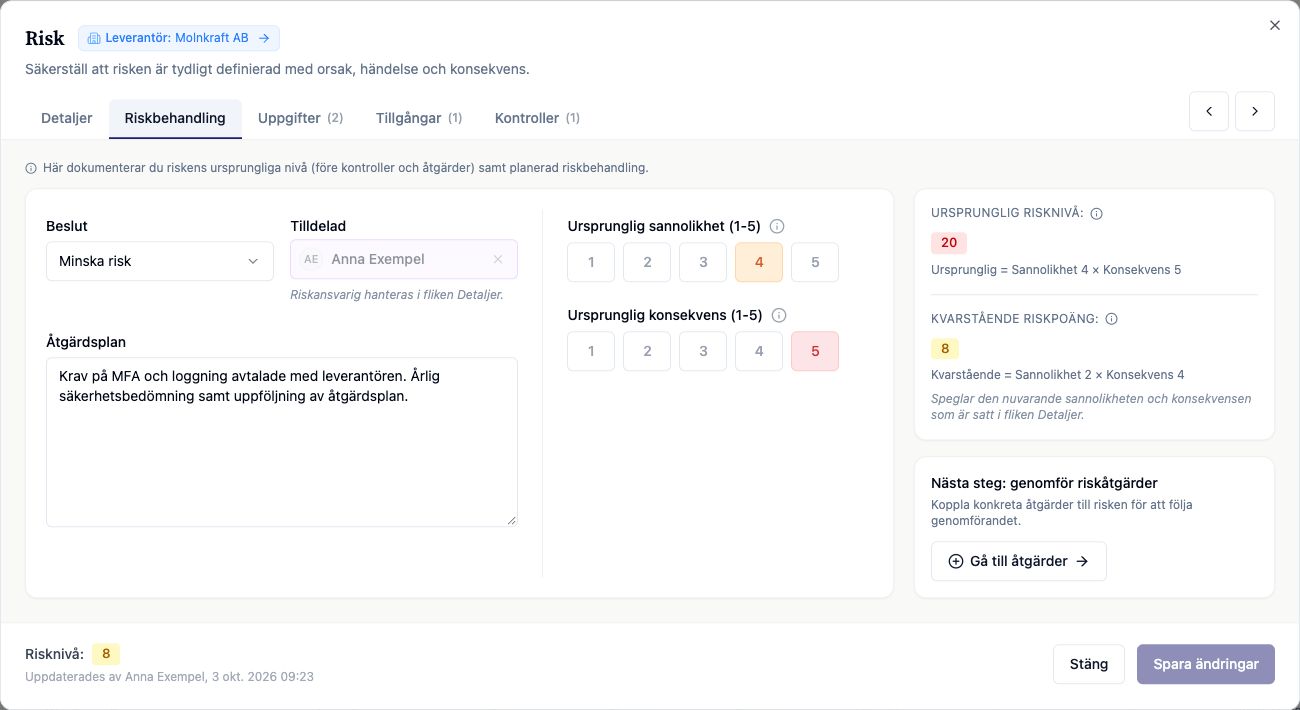
I ChainSec kan ni dokumentera behandlingsbeslut, åtgärdsplan och ansvarig för en risk och koppla konkreta uppgifter till den. Ursprunglig och kvarstående risk visas sida vid sida, så att ni kan följa hur er egen bedömning förändras när skyddet förbättras.
Gör arbetet kontinuerligt
En riskbedömning är ingen engångsinsats som ni gör och sedan glömmer. Nya hot dyker upp, verksamheten förändras, leverantörer byts ut.
Riskbilden är aldrig statisk.
Bestäm planerade intervall, till exempel årligen, och se över riskbedömningen vid större förändringar (nya system, leverantörer, processer) och alltid efter incidenter.
Varje gång något går fel har ni lärt er något nytt om era sårbarheter.
Börja med det som ger mest effekt
Du behöver inte fixa allt på en gång. Börja med de åtgärder som ger störst effekt snabbast.
Snabba vinster (0-30 dagar):
- Aktivera MFA på alla kritiska system
- Testa att era backups fungerar
- Lista era tre viktigaste leverantörer och vad som händer om de faller bort
- Dokumentera vilka personer som har unik kunskap
Medellång sikt (1-3 månader):
- Genomför en fullständig riskbedömning
- Prioritera top 10 risker
- Fixa högriskområden (röd zon i riskmatrisen)
- Upprätta avtal med backup-leverantörer
Långsiktig strategi:
- Koppla riskhantering till affärsstrategi
- Sätt mätbara mål (antal incidenter, åtgärdstider)
- Överväg ett GRC-system som stöd för uppföljningen
- Bygg säkerhetskultur genom utbildning
Verktyg som hjälper er
I början räcker det ofta med ett kalkylblad för att hålla koll på riskerna. När listan växer eller när ni omfattas av regelverk som NIS2 saknar kalkylbladet status, historik och tydlig uppföljning.
Då behövs ett system som håller status, historik och rapporter samlade.
Ett GRC-system (Governance, Risk & Compliance) centraliserar arbetet. Ni får en enda plats för riskbedömningar, leverantörskontroll och regelefterlevnad.
Ett gemensamt register minskar sökarbetet mellan filer och mejltrådar. Informationens aktualitet beror fortfarande på att ansvariga uppdaterar den.
ChainSecs GRC-erbjudande samlar riskregister, åtgärder och leverantörsuppföljning på ett ställe. Boka en demo för att se hur det kan fungera i er verksamhet.
Vanliga frågor
Vad är en riskbedömning?
En riskbedömning är en strukturerad metod för att identifiera, analysera och värdera risker i verksamheten. Du går igenom vad som kan gå fel, bedömer hur sannolikt det är och hur stora konsekvenserna blir, och prioriterar sedan vilka risker som måste åtgärdas först. Cybersäkerhetslagen (NIS2) och ISO 27001 ställer krav på riskbedömning. GDPR har ingen allmän riskbedömningsplikt men kräver riskbaserade skyddsåtgärder och en konsekvensbedömning (DPIA) vid hög risk.
Hur ofta ska man göra en riskbedömning?
Bestäm planerade intervall, till exempel årligen, och gör om riskbedömningen när något viktigt förändras i verksamheten. Det kan vara en ny kritisk leverantör, ett nytt system, en omorganisation eller nya krav. När ni arbetar med NIS2 eller ISO 27001 bör ni följa upp riskerna löpande under året.
Vad är skillnaden mellan riskanalys och riskbedömning?
Riskanalys är en del av riskbedömningen. Riskanalysen handlar om att förstå och beräkna sannolikhet och konsekvens av en specifik risk, medan riskbedömningen är hela processen från att identifiera risker till att värdera och prioritera dem mot organisationens risktolerans. Bedömningen avgör vilka risker som ska accepteras, åtgärdas eller överföras.
Vad är en riskmatris och hur används den?
En riskmatris är ett visuellt verktyg där risker placeras på två axlar: sannolikhet och konsekvens. De vanligaste modellerna är 3x3 och 5x5. Genom att placera varje identifierad risk i matrisen får du en snabb överblick över vilka risker som är högst prioriterade. Risker i det röda området behöver prioriteras, medan risker i det gröna området kan vara möjliga att acceptera. Beslutet ska utgå från era kriterier, lagkrav och riskägarens mandat; färgen ensam avgör inte.
Vilka typer av risker bör företag bedöma?
De flesta företag bör bedöma fyra typer av risker. IT- och cyberrisker kan vara ransomware, phishing eller avbrott i systemen. Leverantörsrisker kan vara beroenden eller dataintrång hos en leverantör. Operativa risker gäller det dagliga arbetet, till exempel fel i rutiner eller beroende av en viss person. Risker med att inte följa regler kan gälla NIS2, GDPR eller branschkrav. Samma händelse kan innebära flera risker: ett angrepp hos en leverantör kan både hota säkerheten och göra det svårt att följa regler.